別靠頁面長得像不像來判斷,要看三件事:域名從右往左讀,真正的主域名是哪一段;這個連結是你自己輸入或收藏的,還是別人發來的;頁面要的是不是驗證碼、助記詞、私鑰。任何一項不對,立刻關掉。
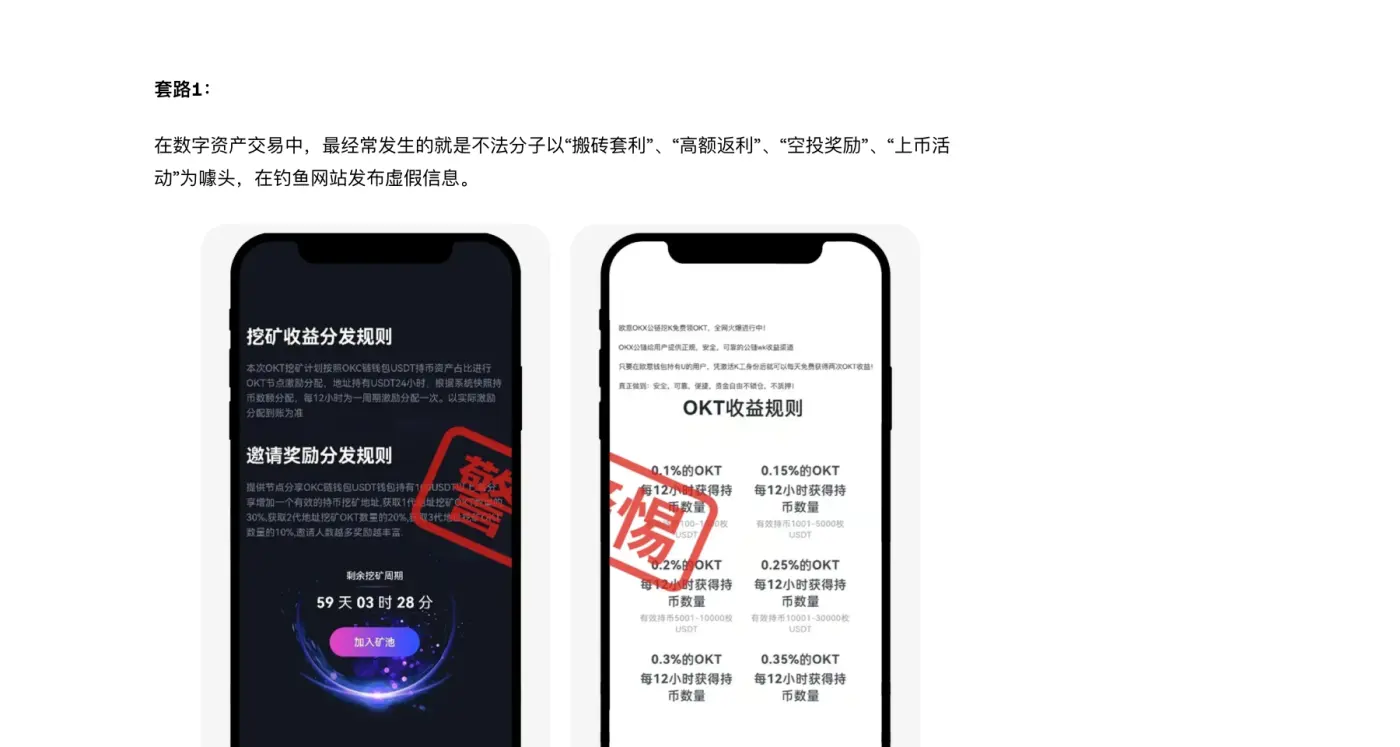
釣魚頁面的介面幾乎可以做得和真的一樣,Logo、配色、按鈕位置都能照抄。所以靠「看著像不像」判斷是靠不住的,能靠的是幾個抄不走的東西:域名歸誰、連結從哪來、頁面向你要什麼。
怎麼看出一個網址是不是仿冒的歐易官網?
域名由幾段用點隔開的部分組成,讀的時候要從右往左。最右邊是頂級域名(.com、.org 這類),緊挨著它左邊的一段才是真正的主體,再往左是這個主體的所有者自己建的子域名(MDN 的說明裡,developer.mozilla.org 是 mozilla.org 的子域名)。
這意味著,誰買了一個域名,誰就可以在它前面隨便加任意長度的字首。表裡是演示用的虛構域名,不對應任何真實站點:
| 位址列裡看到的 | 真正的主體 | 判斷 |
|---|---|---|
www.okx.com |
okx.com |
歐易(OKX)官方說明裡寫的官網就是這個 |
www.okx.com.account-check.example |
account-check.example |
okx.com 只是字首,是別人的域名 |
okx-login.example |
okx-login.example |
主體裡帶了 okx 字樣,不等於它屬於歐易 |
www.okx.co 或少一個字母、多一個字母的寫法 |
另一個域名 | CISA 提到過,仿冒地址常通過改動或省略幾個字元來冒充 |
域名只看第一個斜槓之前的部分。斜槓後面的路徑(比如 /okx/login)誰都可以隨意寫,不能拿來當憑據。
讀域名可以固定成三步:先找到第一個單獨的 /,只留它左邊;再從右往左數,找到頂級域名;頂級域名左邊的那一段,就是這個站點的主體。主體和 okx.com 一字不差,才算是歐易的域名。
搜尋到的歐易官網和朋友發來的連結可以信嗎?
歐易(OKX)的幫助中心在多處提醒了同一件事:登入時不要用搜尋引擎去找網址,建議手動輸入官網地址;不要點選非官方管道發來的陌生連結。截至 2026 年 11 月,幫助頁給出的官網是 www.okx.com。把名字打成歐意、偶一或 ouyi 再去搜尋時尤其要留意,可以先看歐易、歐意、ouyi 這些寫法的區別。
幾種常見的入口,風險不一樣:
| 入口 | 風險 | 說明 |
|---|---|---|
| 簡訊、郵件、群聊裡別人發來的連結 | 最高 | OKX 的說明裡寫到,騙子會發「帳戶升級」「遷移」「退款」「觸發風控」「帳戶將被關閉」這類通知,配上釣魚連結或QR Code |
| 搜尋結果和廣告 | 高 | OKX 的建議是不要這樣找網址,登入前至少要再核對一次;搜尋結果頁頂部的廣告位內容你無從核實,不要把搜尋結果當作登入入口 |
| 社交平台上的廣告和預覽 | 高 | Ethereum.org 的安全頁提到,有人會偽造推文連結的預覽卡片,讓它看起來來自某個正規網站,點進去卻是別處,點選後要再確認一次域名 |
| 官方 App 裡的連結 | 較低 | App 的來源本身要先確認,見 歐易 App 官方下載管道怎麼確認 |
| 你自己輸入或確認無誤後收藏的書籤 | 最低 | Ethereum.org 對網頁錢包的建議也是加書籤 |
做法很樸素:第一次進入一個站點時,把確認過的地址存成書籤,以後都從書籤進。
釣魚頁面一般會向你索要什麼?
假設域名你已經看不出問題,再看頁面在索取什麼。
| 頁面要求 | 說明 |
|---|---|
| 助記詞、私鑰 | 無論頁面叫「錢包驗證」「恢復錢包」還是「同步資產」,都是騙局。Ethereum.org 寫得很直接:沒有任何正規服務、客服或網站會向你索要 |
| 簡訊、信箱、谷歌驗證器驗證碼 | OKX 的說明裡寫明,平台不會以任何方式向你索要這些驗證碼 |
| 把提幣地址改成頁面給的地址 | OKX 提到過,釣魚連結會誘導使用者向欺詐地址充提,或修改提幣地址 |
| 連線錢包後立即彈出簽名或授權 | 不一定是釣魚,但要停下來看清楚再籤,見下文 |
錢包類釣魚
仿冒的不只是交易所登入頁。Ethereum.org 描述的空投騙局是這樣的:有人把一個代幣空投到你的錢包,引你到一個網站去「領取」,網站讓你用錢包登入並「批准」一筆交易,這筆交易會把你的帳戶置於對方控制之下,或者直接把資產轉給對方。
收到的空投代幣名字叫「USDT」也不代表它就是真的 USDT。任何人都可以部署同名同符號的代幣,真假要看網路和合約地址,核對方法見 穩定幣是什麼,USDT 和 USDC 有什麼區別。
另一類是誘導你簽署授權。Revoke.cash 的說明提到,騙子會讓你批准一個由他控制的合約,從而直接動用你的代幣;或者讓你籤一個掛單簽名,把你的 NFT 以 0 ETH 「賣」給他。授權的原理和撤銷方法在 Approve 授權是什麼,惡意授權怎麼檢視和撤銷 裡單獨講。
郵件和簡訊
OKX 的說明列出的官方發件信箱是 noreply@mailer1.okx.com、noreply@mailer2.okx.com(後面可能帶數字)。另一篇關於官方管道的文章還列出了 @okx.com、@service2.okx.com 這兩個字尾。發件地址對得上,內容仍然讓你點連結或填資訊,就應該再核實,不要因為地址看起來對就放心。
OKX 提供防釣魚碼功能:在 App 的安全設定裡設定一串自定義的碼後,平台發給你的郵件會帶上它;郵件裡沒有這串碼,就是偽造的。具體入口以你 App 當前的選單為準,說明裡寫的路徑是「選單 > 安全 > 防釣魚碼」,另一篇寫作「安全設定 > 高階安全」。更多帳戶層面的防護設定見 歐易帳戶安全設定怎麼做。
連結上的文字和真實網址對不上,怎麼發現是偽造的?
CISA 把識別仿冒連結和頁面的幾個跡象列在一起:把滑鼠停在郵件或網頁裡的連結上,如果出現的地址和連結上顯示的文字對不上,這個連結就可能是偽造的;惡意網站可以做得和正規網站一模一樣,只是網址的拼寫有細微變化,或者換了字尾(比如 .com 換成 .net);還有人用短連結服務把真正的目的地藏起來。手機上沒法懸停,就不要直接點,自己輸入或從書籤進入。
另一類跡象在措辭上。CISA 提到,生硬的語句、錯別字和不統一的排版也是線索,因為正規機構有專人撰寫和校對對外的資訊;再配上「立刻處理」「否則凍結」這類催促,就更該停下來。這些線索只能幫你起疑,不能證明安全:一個沒有錯別字的頁面照樣可能是釣魚頁,所以最終還是回到前面的辦法,讀域名、看來源、看它向你要什麼。
懷疑是釣魚網站時,怎麼核實?
- 關掉頁面前,不要輸入任何東西,也不要點「確認」「驗證」。
- 把頁面地址(只複製,不跳轉)放進 OKX 的官方管道驗證工具核對。入口在 App 裡:選單 > 取得幫助 > 檢視全部 > 驗證官方管道,也可以手動輸入官網後進入支援中心的管道驗證頁。
- 不要從可疑頁面裡的任何按鈕、客服入口去求助。從你自己輸入或收藏的官方地址重新進入。
- 如果是郵件或簡訊,截圖後在官方 App 裡聯絡客服確認。
已經在釣魚網站輸入了帳號或助記詞怎麼辦?
按輸入了什麼來處理,動作要快,OKX 的說明提到密碼等資訊洩露後,帳戶裡的資產會被很快轉走:
| 你輸入了 | 處理 |
|---|---|
| 只有帳號和密碼 | 立刻從官方入口修改登入密碼和資金密碼,並檢查已登入裝置和第三方授權。OKX 的帳戶安全頁提到,可以在「安全設定 > 已關聯裝置」裡移除不認識的裝置、撤銷不認識的應用授權 |
| 驗證碼 | 同上,並儘快聯絡官方客服,必要時請求凍結帳戶(OKX 建議裡就有這一項) |
| 助記詞或私鑰 | 這個錢包已經不安全了,不要再往裡放資產,把剩餘資產轉到全新生成的錢包裡。具體步驟見 助記詞保管與洩露應對 |
| 在錢包裡簽了授權或簽名 | 去檢視並撤銷,詳見 惡意授權 |
鏈上轉帳確認之後無法撤回。OKX 的反詐文章也明確寫到,已確認的鏈上交易平台無法衝正,所以能做的是儘快止損和保留證據。
遇到釣魚網站時,哪些做法會讓損失變大?
| 做法 | 後果 |
|---|---|
| 搜「歐易官網」點第一條結果登入 | 可能進入仿冒頁,帳號、密碼、驗證碼被一併收走 |
| 只看頁面像不像、有沒有小鎖 | 小鎖只代表連線加密,釣魚站同樣可以有 |
| 因為發件信箱地址「看起來對」就點連結 | 地址對得上,內容要你點連結填資訊,仍應再核實 |
| 錢包裡「驗證錢包」時輸入了助記詞 | 錢包失守,等同把總鑰匙交給對方 |
| 空投代幣來了就去官網領取 | 「領取」頁讓你批准的交易可能把帳戶交給對方 |
有 HTTPS 的小鎖就安全嗎?
小鎖只說明你和這個站點之間的連線加密了,不說明站點是誰開的。釣魚站同樣可以有。
是官方客服發的連結也不能點嗎?
先確認對方確實是官方。OKX 的說明是官方客服不會通過私聊、電話、簡訊或外部平台主動聯絡你,詳見 收到歐易客服電話說帳戶異常是真的嗎。還有一個容易忽略的陷阱:即使網址是對的,轉帳記錄裡也可能混進一個開頭結尾都相似的地址,見 地址投毒是怎麼回事。
這篇文章參考了哪些資料
以下資料查閱於 2026 年 11 月 4 日。平台規則可能因地區、帳戶和時間變化。
- OKX:How can you protect yourself from phishing website scams? ↗
- OKX:How can you protect yourself from a phishing attack? ↗
- OKX:How do I secure my exchange account? ↗
- OKX:How do I identify OKX official accounts? ↗
- OKX:OKX channel verification ↗
- OKX:What should I do during or after a scam? ↗
- Ethereum.org:Ethereum security and scam prevention ↗
- Ethereum.org:Ethereum wallets ↗
- MDN:What is a domain name? ↗
- CISA:Avoiding Social Engineering and Phishing Attacks ↗
- Revoke.cash:What Are Token Approvals? ↗